Site e sistemas na internet
Site, loja virtual, portal do cliente e sistemas que a equipe acessa de fora. Testamos login, formulários, senhas fracas e dados que aparecem para quem não deveria ver.
Pentest é um teste de invasão autorizado. A gente tenta entrar nos sistemas da sua empresa como um criminoso tentaria, mas com contrato assinado e limites combinados antes. No fim, você recebe a lista do que encontramos e o passo a passo para fechar cada brecha antes que alguém de fora ache.
Falhas que deixam alguém de fora entrar, ver dados de clientes ou parar a operação.
O que testamos e resistiu. Também entra no relatório para você saber o que já funciona bem.
Site, loja virtual, portal do cliente e sistemas que a equipe acessa de fora. Testamos login, formulários, senhas fracas e dados que aparecem para quem não deveria ver.
Computadores, servidores, impressoras e o Wi-Fi do escritório e da fábrica. Vemos se um visitante conectado na rede consegue chegar onde não deveria.
Conferimos se dá para mandar e-mail falso com o nome da sua empresa. Se você quiser, combinamos antes e fazemos uma simulação de golpe por e-mail com a equipe, para ver quem clica e treinar o pessoal.
Checar o e-mail da empresaQuem tem acesso a quê, ex-funcionários com conta ativa, senhas repetidas e acessos de administrador sobrando.
Servidores próprios e contas em nuvem. Verificamos cópias de segurança expostas, portas abertas sem necessidade e configurações de fábrica.
Você conta o que preocupa e quais sistemas a empresa usa.
Antes de qualquer teste, assinamos o que pode e o que não pode ser testado, as datas, os horários e quem deve ser avisado. Teste sem autorização é crime, por isso nunca pulamos esse passo.
Testamos no horário combinado, com cuidado para não parar a sua operação. Se encontrarmos algo grave no caminho, avisamos na hora.
Uma parte vai para a diretoria, em linguagem simples e com as cores do semáforo. A outra vai para quem cuida da TI, com o passo a passo da correção. Apresentamos tudo em uma reunião.
Testamos de novo os pontos encontrados para confirmar que as falhas foram corrigidas.
Usa um programa que procura falhas conhecidas e entrega uma lista. É rápida e serve para acompanhar o dia a dia.
É feito por uma pessoa. Ela confirma se a falha pode ser usada de verdade e até onde alguém chegaria com ela. Isso mostra o risco real para o negócio.
Quem ataca procura o acesso mais fácil, e não apenas empresas famosas.
A lei pede medidas técnicas para proteger dados pessoais. O relatório do pentest ajuda a mostrar que a empresa cuida disso.
Grandes clientes já pedem provas de segurança no cadastro de fornecedores. O relatório atende a esse pedido.
Muitas falhas estão na configuração, no controle de acesso ou no próprio sistema, onde o antivírus não atua.
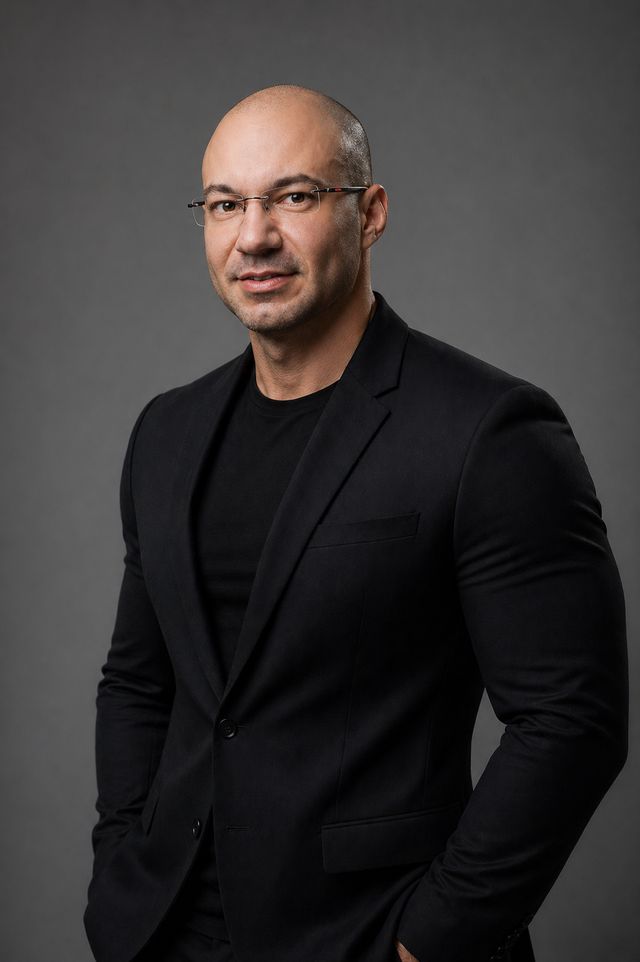
Quem conduz os testes é Erik Pescare, fundador da EP Sistemas, auditor ISO 27001 e certificado em segurança da informação e testes de invasão. Ele acompanha cada etapa e assina o relatório.
Falar com o ErikCombinamos os testes para não atrapalhar a operação. A parte mais pesada fica para horários de pouco movimento, e só fazemos o que foi autorizado por escrito.
Não. Usamos só o necessário para provar a falha e não copiamos dados de clientes. No fim, as provas ficam no relatório entregue a você. O contrato define por quanto tempo guardamos essas informações e como fazemos o descarte.
Depende da quantidade de sites, sistemas e computadores testados. Fechamos o valor e o prazo por escrito na proposta, antes de começar.
Também depende do tamanho do teste. O prazo de cada etapa vai detalhado na proposta.
Sim, desde que tenha autorização por escrito do responsável pela empresa e pelos sistemas. Sem isso, não fazemos o serviço.
Sim. Fazemos os testes de sites e sistemas pela internet para empresas de todo o Brasil. Os testes de rede interna e Wi-Fi são presenciais em Londrina e região, ou combinados caso a caso para outros locais.
Informe o site da sua empresa e a Juhe confere, de fora, o cadeado de segurança, a criptografia, as proteções da página e se dá para mandar e-mail falso usando o seu domínio. É grátis, leva menos de um minuto e não tenta invadir nada.
Fazer a checagem grátis